Auf dieser Seite
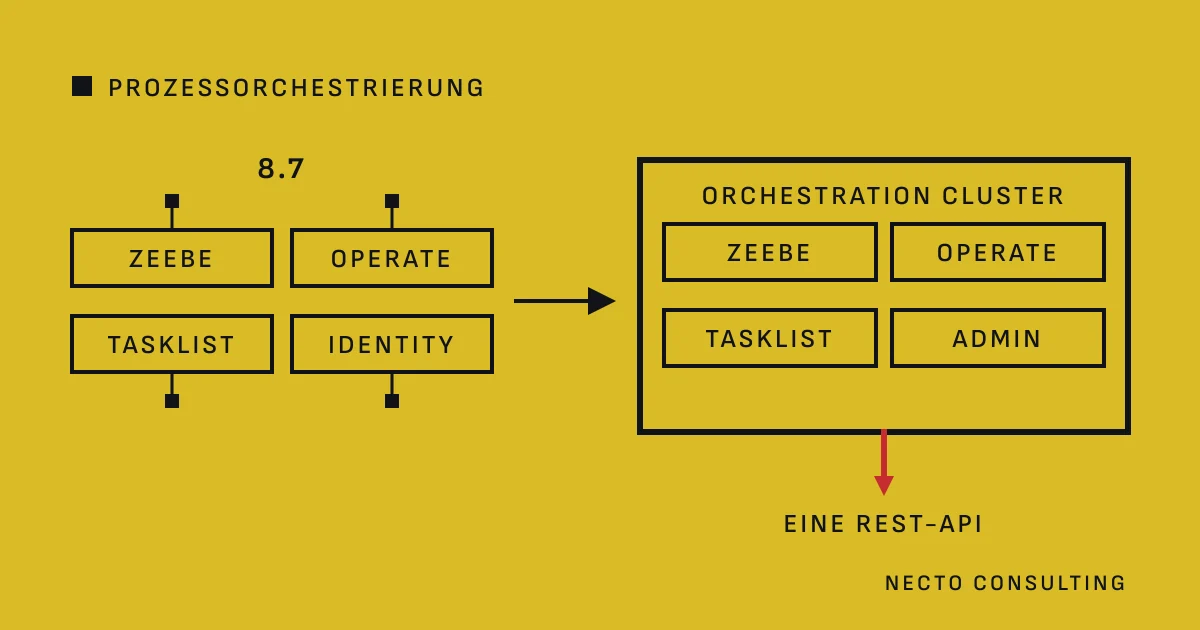
Der Camunda 8 Orchestration Cluster ist eine Anwendung, wo es früher vier gab. Ab Camunda 8.8, veröffentlicht am 14. Oktober 2025, laufen Zeebe, Operate, Tasklist und Identity zusammen, mit einer REST-API, einem Berechtigungsmodell und einer Versionsnummer. Für Ihr Team heißt das: weniger Deployments im Betrieb, eine API für die Integration und ein geplantes Upgrade von 8.7.
Was der Orchestration Cluster bündelt und was außerhalb bleibt
#Camunda 8.8 fasst vier Komponenten in der Anwendung Orchestration Cluster zusammen, ausgeliefert als JAR-Datei oder Docker-Container:
- Zeebe, die Engine, die Ihre BPMN-Prozesse ausführt.
- Operate, wo Sie laufende Instanzen beobachten und ihre Incidents lösen.
- Tasklist, wo Menschen ihre User Tasks bearbeiten.
- Identity, in 8.9 in Admin umbenannt, mit den Benutzern, Gruppen, Rollen, Mandanten und Berechtigungen des Clusters.
Die Komponenten müssen exakt dieselbe Minor- und Patch-Version haben. Sie kommen als ein Docker-Image: Die separaten Images für Zeebe, Operate und Tasklist hat Camunda in 8.8 als veraltet markiert, und ab 8.10, veröffentlicht am 13. Oktober 2026, werden sie nicht mehr erstellt.
Optimize und die Connectors bleiben außerhalb des Clusters. In 8.10 ersetzt Camunda Hub die Console und den Web Modeler.
Was ändert der Orchestration Cluster im Betrieb?
#In einer Self-Managed-Installation ersetzt der Cluster mehrere Deployments durch eines, das als Ganzes aktualisiert wird. Darauf stellt sich ein Betriebsteam ein:
- Eine Version für den Kern. Ein Teil-Upgrade, zuerst Zeebe und Operate später, ist nicht mehr möglich. Sie testen und verteilen den Cluster als Ganzes.
- Eine Konfiguration. Mit 8.8 begann ein gemeinsames Konfigurationsschema für den Cluster, und laut Camunda schließt 8.10 es ab. Ein Team, das von 8.7 kommt, überträgt seine alten Komponenten-Properties auf die neuen Namen.
- Infrastruktur in eigener Verantwortung. Das Helm-Chart von 8.10 (Chart 15.x) bündelt die Bitnami-Subcharts für PostgreSQL, Elasticsearch und Keycloak nicht mehr. Eine Produktionsinstallation bringt ihre eigene Datenbank, ihren Suchcluster und ihren Identitätsanbieter mit.
- Physische Mandanten, ab 8.10. Ein Cluster kann Mandanten halten, deren Daten getrennt gespeichert werden, jeder mit eigenen Rollen und Berechtigungen. Sie teilen sich CPU und Speicher des Clusters; Camunda beschreibt die Isolation daher als Verringerung der gegenseitigen Beeinflussung, nicht als deren Wegfall.
Eine REST-API statt vier
#Die REST-API des Orchestration Clusters ersetzt die Operate-API, die Tasklist-API, die Zeebe-API und große Teile der Identity-API. Eine Anwendung, die Prozesse startet, Instanzen abfragt und User Tasks abschließt, spricht mit einem Endpunkt und authentifiziert sich auf eine Weise.
Die alten Komponenten-APIs haben einen Zeitplan. Die v1-REST-APIs von Operate und Tasklist wurden in 8.8 als veraltet markiert, waren in 8.9 noch verfügbar und wurden in 8.10 entfernt; die GraphQL-API von Tasklist wurde schon in 8.8 entfernt. Eine Integration, die noch darauf aufbaut, funktioniert auf 8.10 nicht mehr und muss vorher auf die einheitliche API umziehen.
Der Camunda Java Client, der den Zeebe Java Client ersetzt, nutzt standardmäßig REST und lässt sich auf gRPC umstellen. Laut den Release Notes von 8.10 ist der Zeebe Client entfernt. Wie sich Job Worker mit dem neuen Client verhalten, beschreibt Camunda 8 job workers in Java (auf Englisch).
Wer was darf: das neue Berechtigungsmodell
#Der Cluster hat ein Berechtigungsmodell für Engine, Operate, Tasklist und API. Eine Berechtigung gibt einem Inhaber Rechte auf eine Ressource. Inhaber ist ein Benutzer, eine Gruppe, eine Rolle, ein Client oder eine Mapping-Regel; zu den Ressourcen gehören Prozessdefinitionen, User Tasks, Entscheidungsdefinitionen und Mandanten.
Zwei Regeln prägen die Arbeit:
- Standardmäßig ist nichts erlaubt. Sind Berechtigungen aktiviert, muss jedes Recht ausdrücklich vergeben werden, und es gibt keine Verbotsregeln. Für einen mit dem Helm-Chart migrierten Cluster aktiviert Camunda die Prüfungen standardmäßig.
- Das Modell endet am Cluster. Laut Camunda gelten diese Berechtigungen nicht für Optimize oder Camunda Hub, die ihre eigene Zugriffskontrolle behalten.
Für eine Bank oder einen Versicherer ist das die Stelle, an der ein Berechtigungskonzept festgehalten wird: welche Gruppe welchen Prozess starten darf, wer welche Aufgaben sieht, welcher technische Client was darf.
Brauchen wir noch Keycloak?
#Für den Orchestration Cluster nicht. Laut Camunda 8.8 werden Management Identity, Keycloak und Postgres für ihn nicht mehr benötigt, und Keycloak wird als ein externer Identitätsanbieter behandelt, der über OIDC angebunden ist. Der Cluster unterstützt drei Authentifizierungsmodi: keine Authentifizierung, Basic-Authentifizierung und OIDC. Der Identitätsanbieter, den ein Unternehmen bereits betreibt, kann also über OIDC an die Stelle von Keycloak treten.
Zwei Folgen für ein Upgrade:
- LDAP-Authentifizierung für Operate und Tasklist wird ab 8.8 nicht mehr unterstützt. Die Benutzer wechseln zu OIDC oder Basic-Authentifizierung.
- Bei Basic-Authentifizierung werden die Benutzer im Cluster neu angelegt, und Camunda warnt: Die Benutzernamen müssen identisch sein, sonst sehen die Menschen die ihnen zugewiesenen Aufgaben nicht.
Elasticsearch, OpenSearch oder eine relationale Datenbank?
#Was Operate und Tasklist anzeigen, schreibt der Cluster über den mit 8.8 eingeführten Camunda Exporter in einen Sekundärspeicher. Ab 8.9, veröffentlicht am 14. April 2026, kann dieser Speicher eine relationale Datenbank statt Elasticsearch oder OpenSearch sein: Camunda nennt PostgreSQL, Oracle, MariaDB, MySQL, Microsoft SQL Server, H2 und Amazon Aurora. 8.10 unterstützt zusätzlich asynchron replizierte Datenbanken, darunter Aurora und PostgreSQL.
Entscheiden Sie mit Blick auf Optimize:
- Optimize wird mit einem relationalen Backend nicht unterstützt. Ein Team, das Optimize nutzt, betreibt dafür Elasticsearch oder OpenSearch, auch wenn der Cluster selbst eine relationale Datenbank nutzt.
- Der eine Exporter oder der andere. Der Camunda Exporter und der relationale Exporter schließen sich gegenseitig aus; nur einer kann aktiv sein.
- Mindestversionen. Ab 8.9 mindestens Elasticsearch 8.19 oder OpenSearch 2.19.
Für ein Team, das PostgreSQL oder Oracle bereits betreibt und keinen Suchcluster hat, fällt mit der relationalen Option ein System im Betrieb weg.
Wie plant man das Upgrade von Camunda 8.7 auf 8.8?
#Der Upgrade-Leitfaden für Self-Managed legt eine Reihenfolge fest, und manche Schritte lassen sich nicht rückgängig machen:
- Auf einen Elasticsearch- oder OpenSearch-Cluster konsolidieren. Laut Camunda muss das vor allen anderen Schritten abgeschlossen sein.
- Eigene Index-Präfixe auf ein gemeinsames Präfix migrieren, vorher mit Backup und Ausfallzeit: Die Änderung ist irreversibel, und der Cluster darf danach nicht mehr auf 8.7 gestartet werden.
- Den Rückstand der Importer abbauen und API-Objekte mit
int64-Schlüsseln aufstring-Schlüssel umstellen. - Die Identity Migration Application ausführen, die Rollen, Gruppen und Mandanten in die Berechtigungen des Clusters überträgt.
- Auf 8.8 aktualisieren, dann die Datenmigrationen ausführen und die Importer abschalten, sobald sie abgeschlossen sind.
Planen Sie auch den Speicherplatz. Die Standardzahl der Replikate für Camundas Indizes steigt von 0 auf 1, und Camunda empfiehlt mindestens das 2,5-Fache des bisher genutzten Speichers. Ein Detail auf Client-Seite bestimmt die Reihenfolge des Rollouts: Ein Zeebe Java Client 8.7.15 oder älter, der ausdrücklich REST bevorzugt, ist mit 8.8 nicht kompatibel; die Clients wechseln also auf 8.7.16 oder neuer, bevor der Cluster aktualisiert wird.
Ein Team, das noch auf Camunda 7 ist, überspringt diesen Schritt und landet direkt im Cluster; was sich in seinen Modellen, seinem Code und seinen Daten ändert, steht in Von Camunda 7 auf 8: was sich ändert.
Welche Version als Ziel, und wie lange sie unterstützt wird
#Camunda gibt jeder Minor-Version 18 Monate Standard-Support ab ihrem Veröffentlichungsdatum:
| Version | Veröffentlicht | Standard-Support endet |
|---|---|---|
| 8.8 | 14. Oktober 2025 | 13. April 2027 |
| 8.9 | 14. April 2026 | 12. Oktober 2027 |
| 8.10 | 13. Oktober 2026 | 11. April 2028 |
Ein Team, das im November 2026 ein Upgrade beginnt und es 2027 abschließt, landet mit dem größten Spielraum im Fenster von 8.10. Ein Ziel 8.8 lässt ab dem 14. November 2026 fünf Monate Standard-Support, weniger als viele Upgrade-Projekte dauern.
Fragen
Was ist der Camunda Orchestration Cluster?
Der Orchestration Cluster ist ab Version 8.8 der Kern von Camunda 8: Zeebe, Operate, Tasklist und Identity (seit 8.9 Admin genannt) in einer Anwendung, ausgeliefert als JAR-Datei oder Docker-Container, mit einer REST-API und einem Berechtigungsmodell.
Brauchen wir für Camunda 8.8 oder später noch Keycloak?
Für den Orchestration Cluster nicht. Laut Camunda 8.8 werden Management Identity, Keycloak und Postgres für ihn nicht mehr benötigt, und Keycloak wird als ein externer OIDC-Identitätsanbieter unter anderen behandelt.
Kann Camunda 8 eine relationale Datenbank statt Elasticsearch nutzen?
Ab Camunda 8.9 kann der Orchestration Cluster eine relationale Datenbank als Sekundärspeicher nutzen, darunter PostgreSQL, Oracle, MariaDB, MySQL, Microsoft SQL Server und Amazon Aurora. Optimize wird mit einem relationalen Backend nicht unterstützt; ein Team, das Optimize nutzt, behält dafür Elasticsearch oder OpenSearch.
Wie lange wird eine Minor-Version von Camunda 8 unterstützt?
Camunda gibt jeder Minor-Version 18 Monate Standard-Support ab ihrer Veröffentlichung: 8.8 bis 13. April 2027, 8.9 bis 12. Oktober 2027 und 8.10 bis 11. April 2028.
